Fins i tot una contrasenya robusta pot ser robada o filtrada. Per a donar-li una capa extra de protecció als teus comptes, l'autenticació en dos passos, o autenticació de doble factor (2FA) ha esdevingut indispensable i, de fet, la majoria de les plataformes importants ja t'ofereixen activar-la, si és que no t'obliguen activament fer-ho (com passa en el cas de l'accés a UACloud)
Quan actives el 2FA, necessites alguna cosa més que la teua contrasenya per a entrar, el sistema et demanarà alguna cosa més, una prova addicional.. Per exemple, t'enviarà un codi al teu mòbil, o et demanarà que confirmes l'inici de sessió des d'una aplicació específica.
Les formes més habituals de 2FA són:
1
codi per missatge de text (SMS)
Són els més senzills, i tot un clàssic, encara que una mica menys segurs. T'envien un codi d'un unic ús al mòbil, que has d'introduir juntament amb la contrasenya per a poder tenir accés al teu compte.
- Avantatges: No calen aplicacions addicionals i són accessibles per a qualsevol usuari amb telèfon mòbil
- Desavantatges: són vulnerables a atacs de SIM swapping (furt de número telefònic)
2
Aplicacions generadores de codis d'autenticació (TOTP)
Aquestes aplicacions, com Google Authenticator, Authy o Microsoft Authenticator, es denominen aplicacions Time-Based One-Time Password (Contrasenya d'un unic ús basada en el temps), i generen codis de 6 xifres que caduquen després d'un breu període de temps (normalment entre 30 i 60 segons).
Es basen en un algorisme criptogràfic que combina:
- Una clau secreta compartida entre el servidor i el teu dispositiu
- L'hora actual (mesurada en temps Unix)
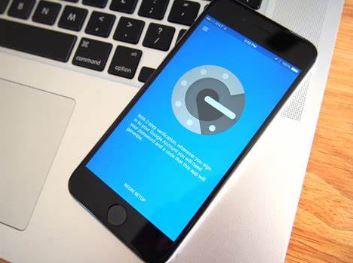
Google Authenticator en un mòbil
Tant la teua aplicació d'autenticació com el servidor generen el mateix codi temporal sense necessitat de connexió a internet. Si l'introdueixes i coincideix amb el del servidor, se't concedeix l'accés a la plataforma. En cas contrari, no hi tens accés.
- Avantatges: No requereixen connexió a internet, i són més segures que els SMS
- Desavantatges: en cas de pèrdua del dispositiu, pots quedar-te bloquejat (llevat que en tingues una còpia de seguretat)
3
Notificacions push a una app vinculada
Alguns serveis i aplicacions t'envien una notificació push al teu mòbil, que hauràs d'acceptar si vols iniciar sessió. En cas contrari, l'inici de sessió serà denegat. Sol utilitzar-se, per exemple, per a fer un pagament en línia amb la teua aplicació bancària.
- Avantatges: més intuïtiu i còmode que la introducció manual de codis, i a més, sol incloure la ubicació i el dispositiu des del qual s'intenta accedir.
- Desavantatges: requereix que el dispositiu tinga connexió a internet i que estiga amb nosaltres.
4
Biometria
Usa les dades biomètriques emmagatzemades en el teu mòbil (reconeixement facial o dactilar) per a confirmar la teua identitat. A vegades, fins i tot, reforçant la notificació push, cosa que el fa encara més robust.
Biometria amb la teua empremta dactilar
- Avantatges: màxima comoditat, i replicació difícil (encara que no impossible)
- Desavantatges: en alguns països, et poden obligar a desbloquejar el dispositiu de manera legal.
5
Enviament d'un correu electrònic
La plataforma a la qual vols accedir t'envia un correu electrònic amb un codi temporal d'un únic ús. Igual que el missatge de text, és un mètode relativament insegur perquè el compte de correu pot ser objecte de vulneració.
- Avantatge: és útil si no tens el teu mòbil a mà
- Desavantatges: no és molt segur, ja que els correus electrònics es poden veure compromesos, de manera que el 2FA perd totalment la seua efectivitat.
6
Codis de Recuperació
Alguns serveis, quan ens identifiquem, generen un codi de recuperació que ens demanen que guardem. Mètode útil, encara que amb l'inconvenient de tenir a mà els codis generats.
7
Codis en la mateixa app o servei
Hi ha aplicacions mòbils que també tenen la funció de generar codis necessaris per a iniciar sessió en nous dispositius.
8
Claus físiques de seguretat (U2F/FIDO2)
Utilitza un dispositiu físic USB o NFC per a autenticar-te i accedir al teu compte. Cal que registres prèviament la clau en el servei que vulgues utilitzar. Una vegada introduïda la teua contrasenya, el dispositiu et demanarà que la connectes o l'acostes. Tan sols et resta tocar-la per a quedar autenticat. Òbviament, és el mètode d'autenticació que ofereix un grau més elevat de seguretat, de manera que són ideals per a comptes crítics (la banca electrònica, per exemple)
- Avantatges: immune al phishing
- Desavantatge: exigeix un desemborsament econòmic, i és necessari portar-la sempre damunt (amb el consegüent risc de pèrdua o robatori)